Терроризм в эпоху ИИ: в Самарканде встретились спецслужбы стран ШОС
16:06 07.11.2026 (обновлено: 16:14 07.11.2026)
© Sputnik
Подписаться
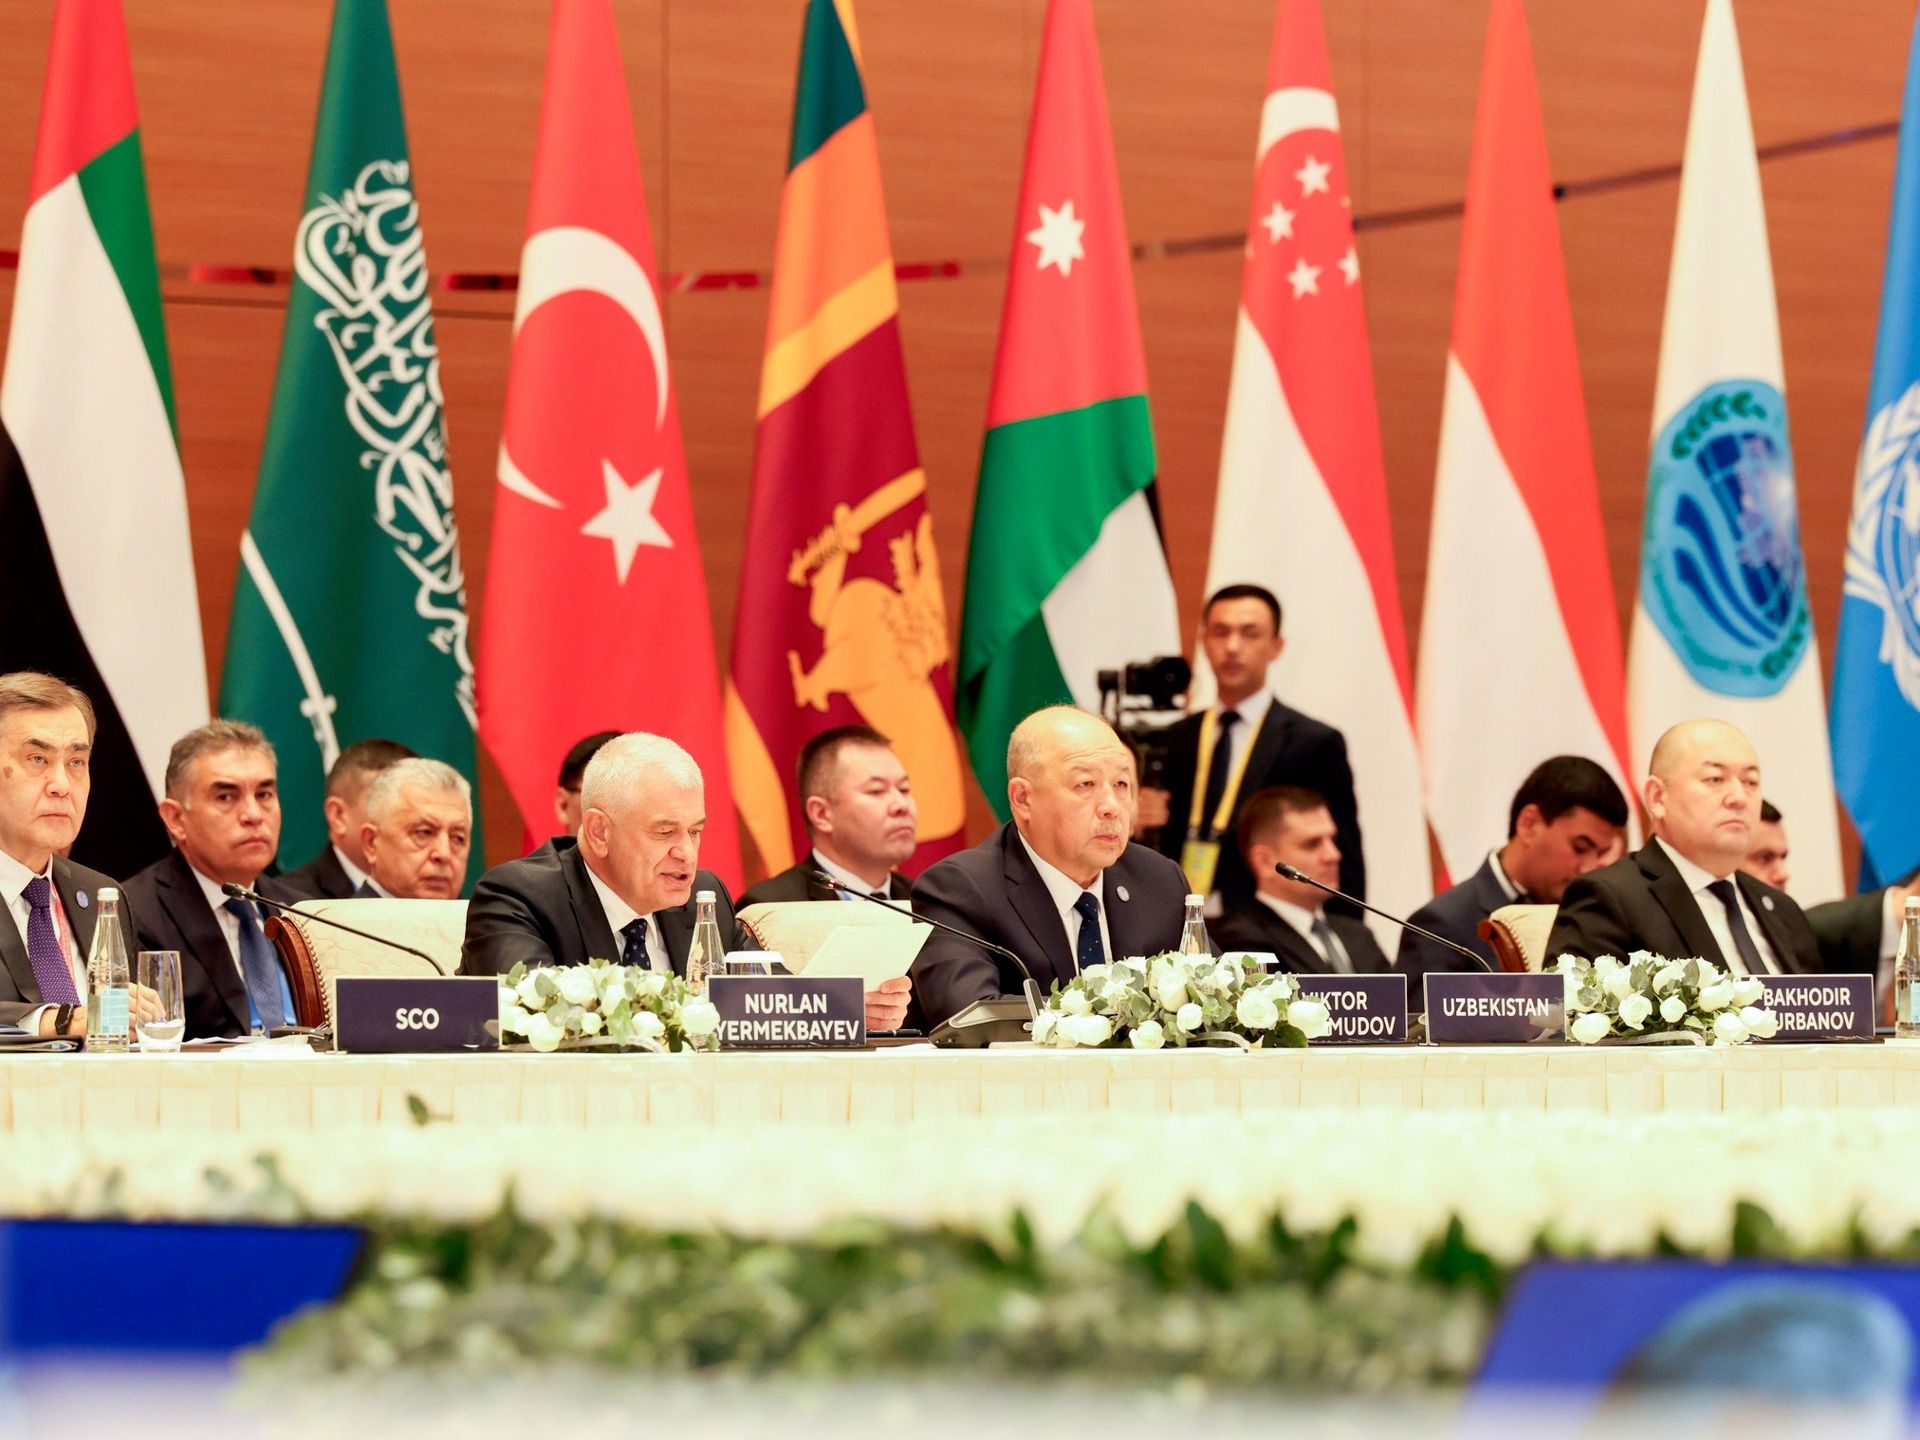
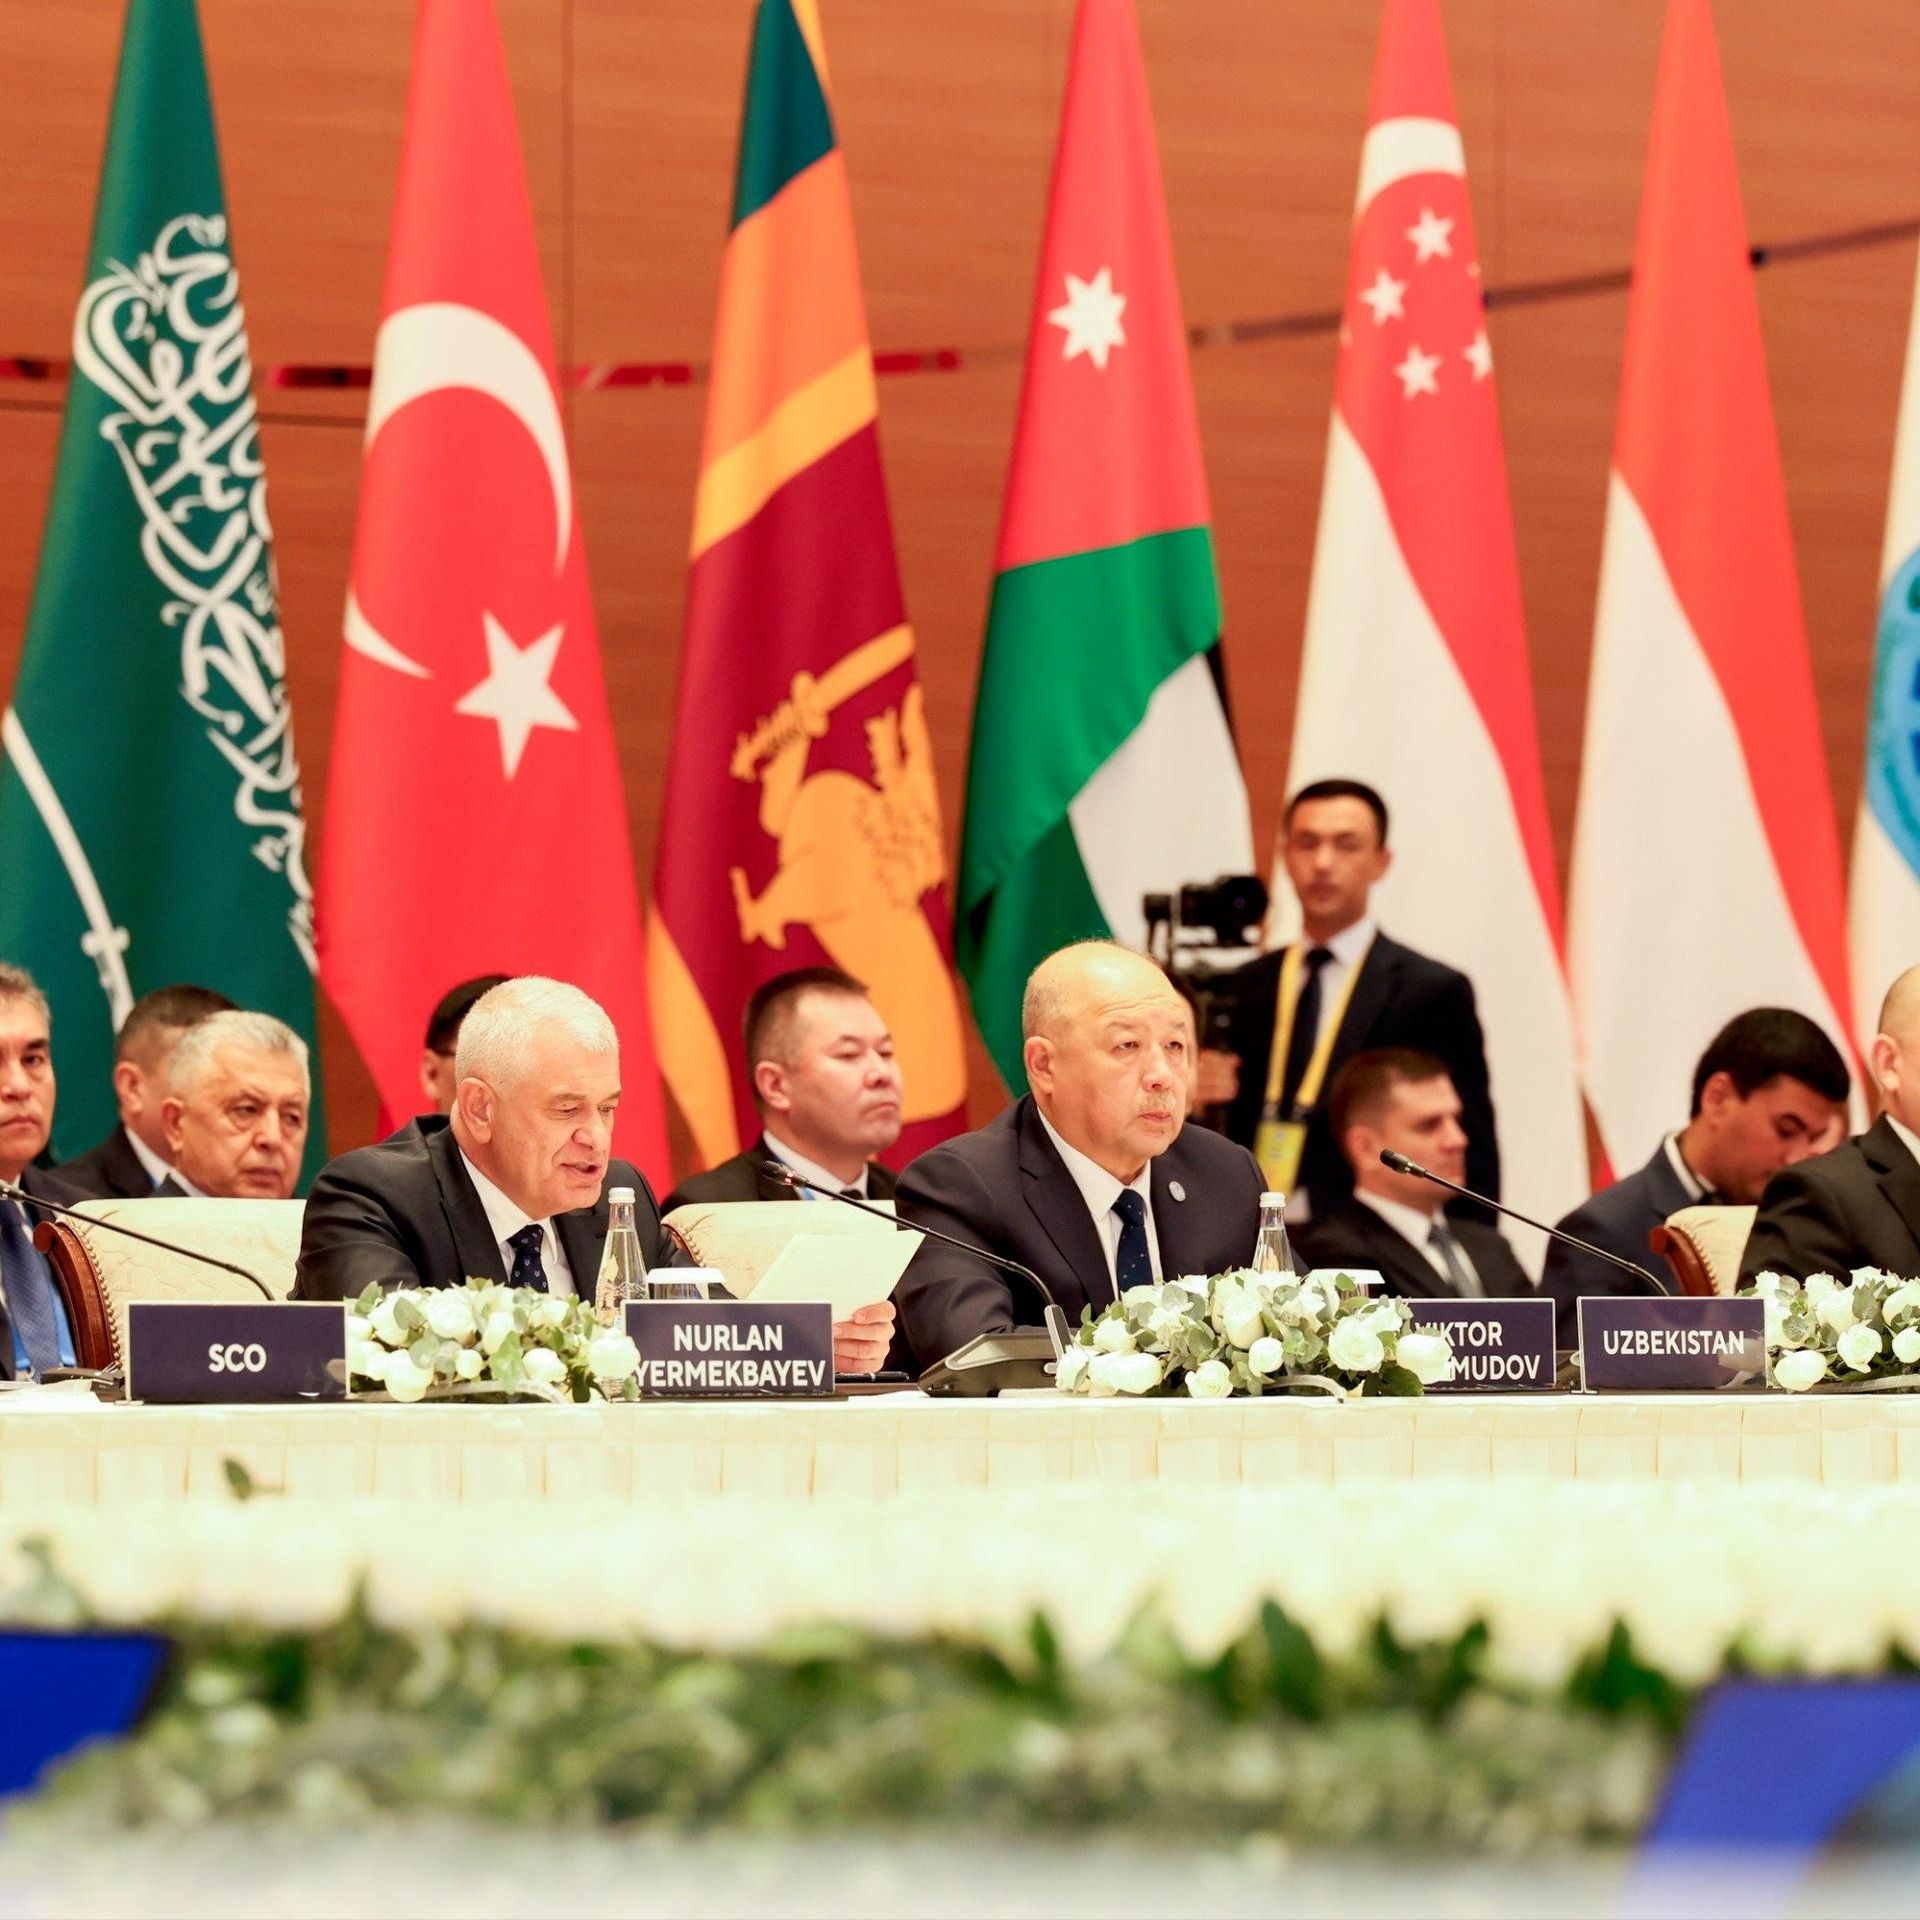
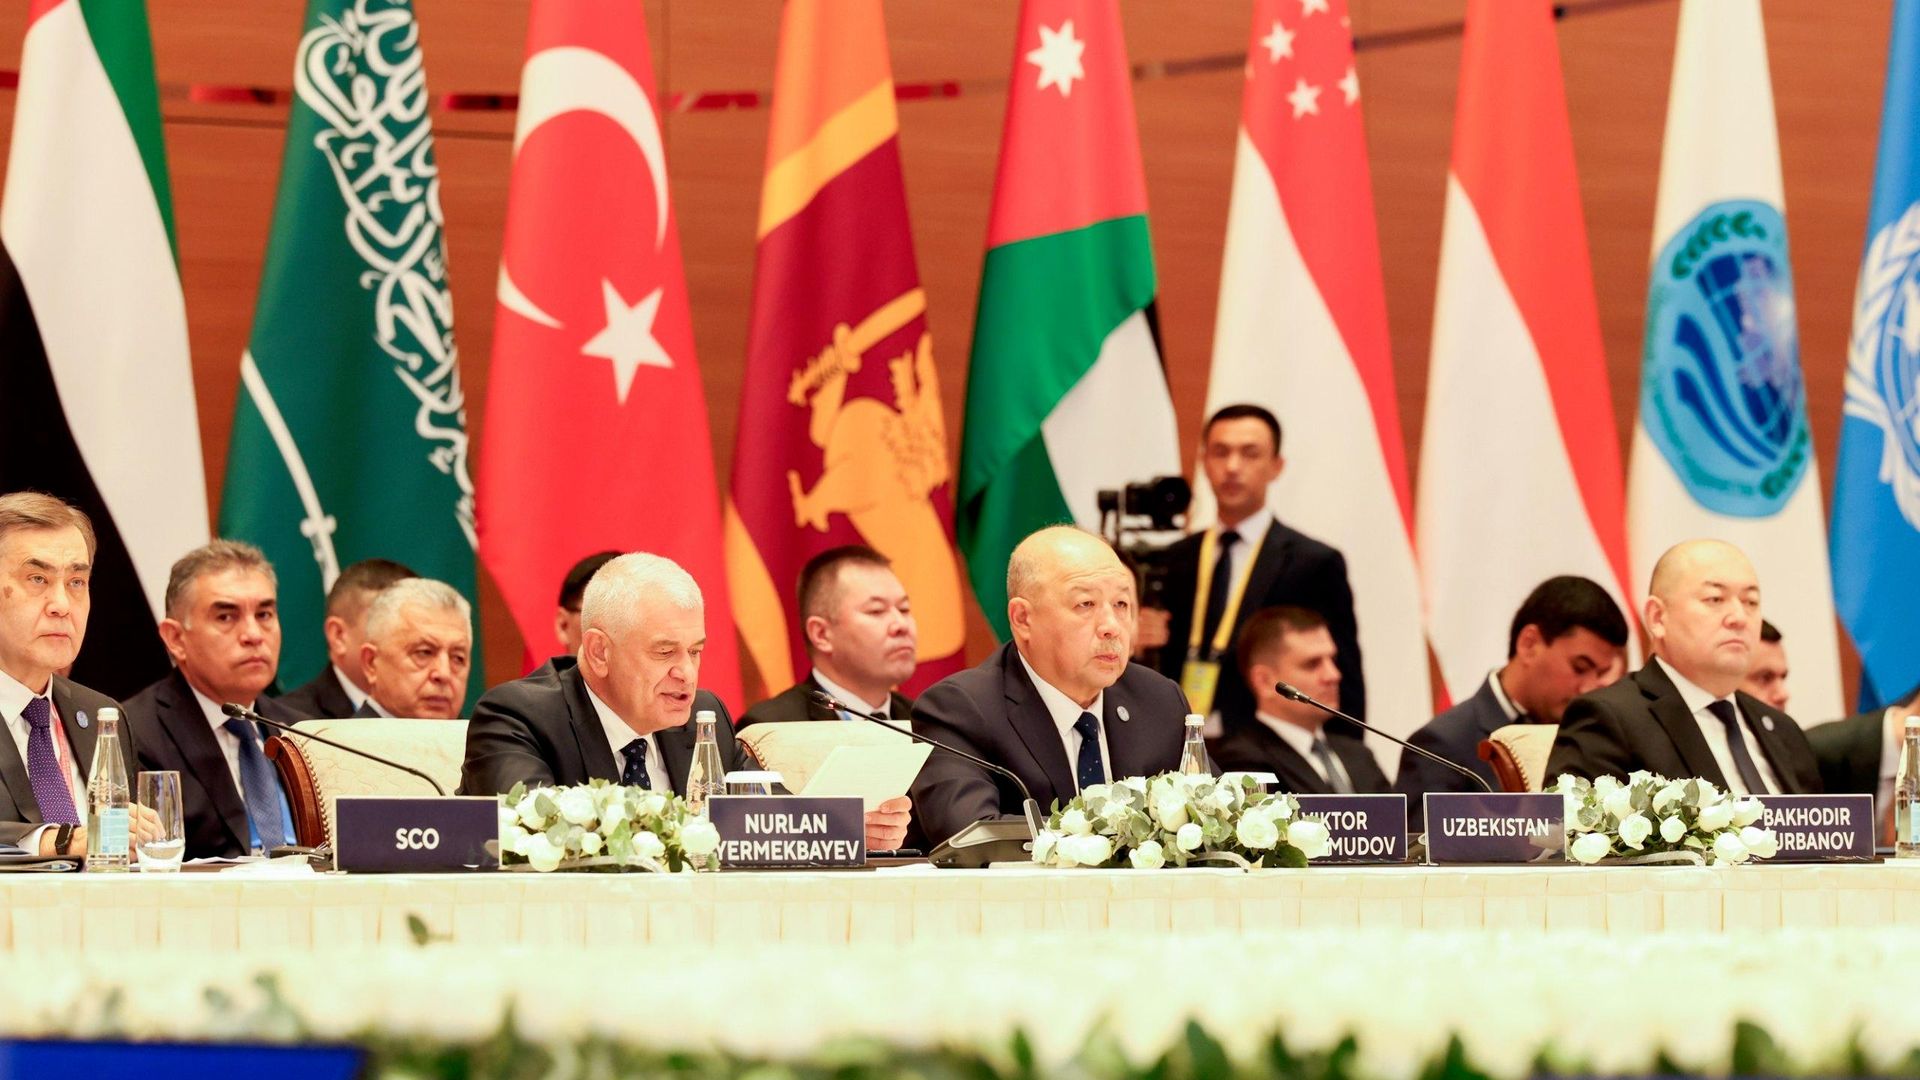
В Самарканде состоялся первый экспертный диалог "ШОС плюс по вопросам безопасности". Главными темами стали использование ИИ в экстремистских целях, интернет-вербовка, защита критической инфраструктуры и необходимость международного сотрудничества.
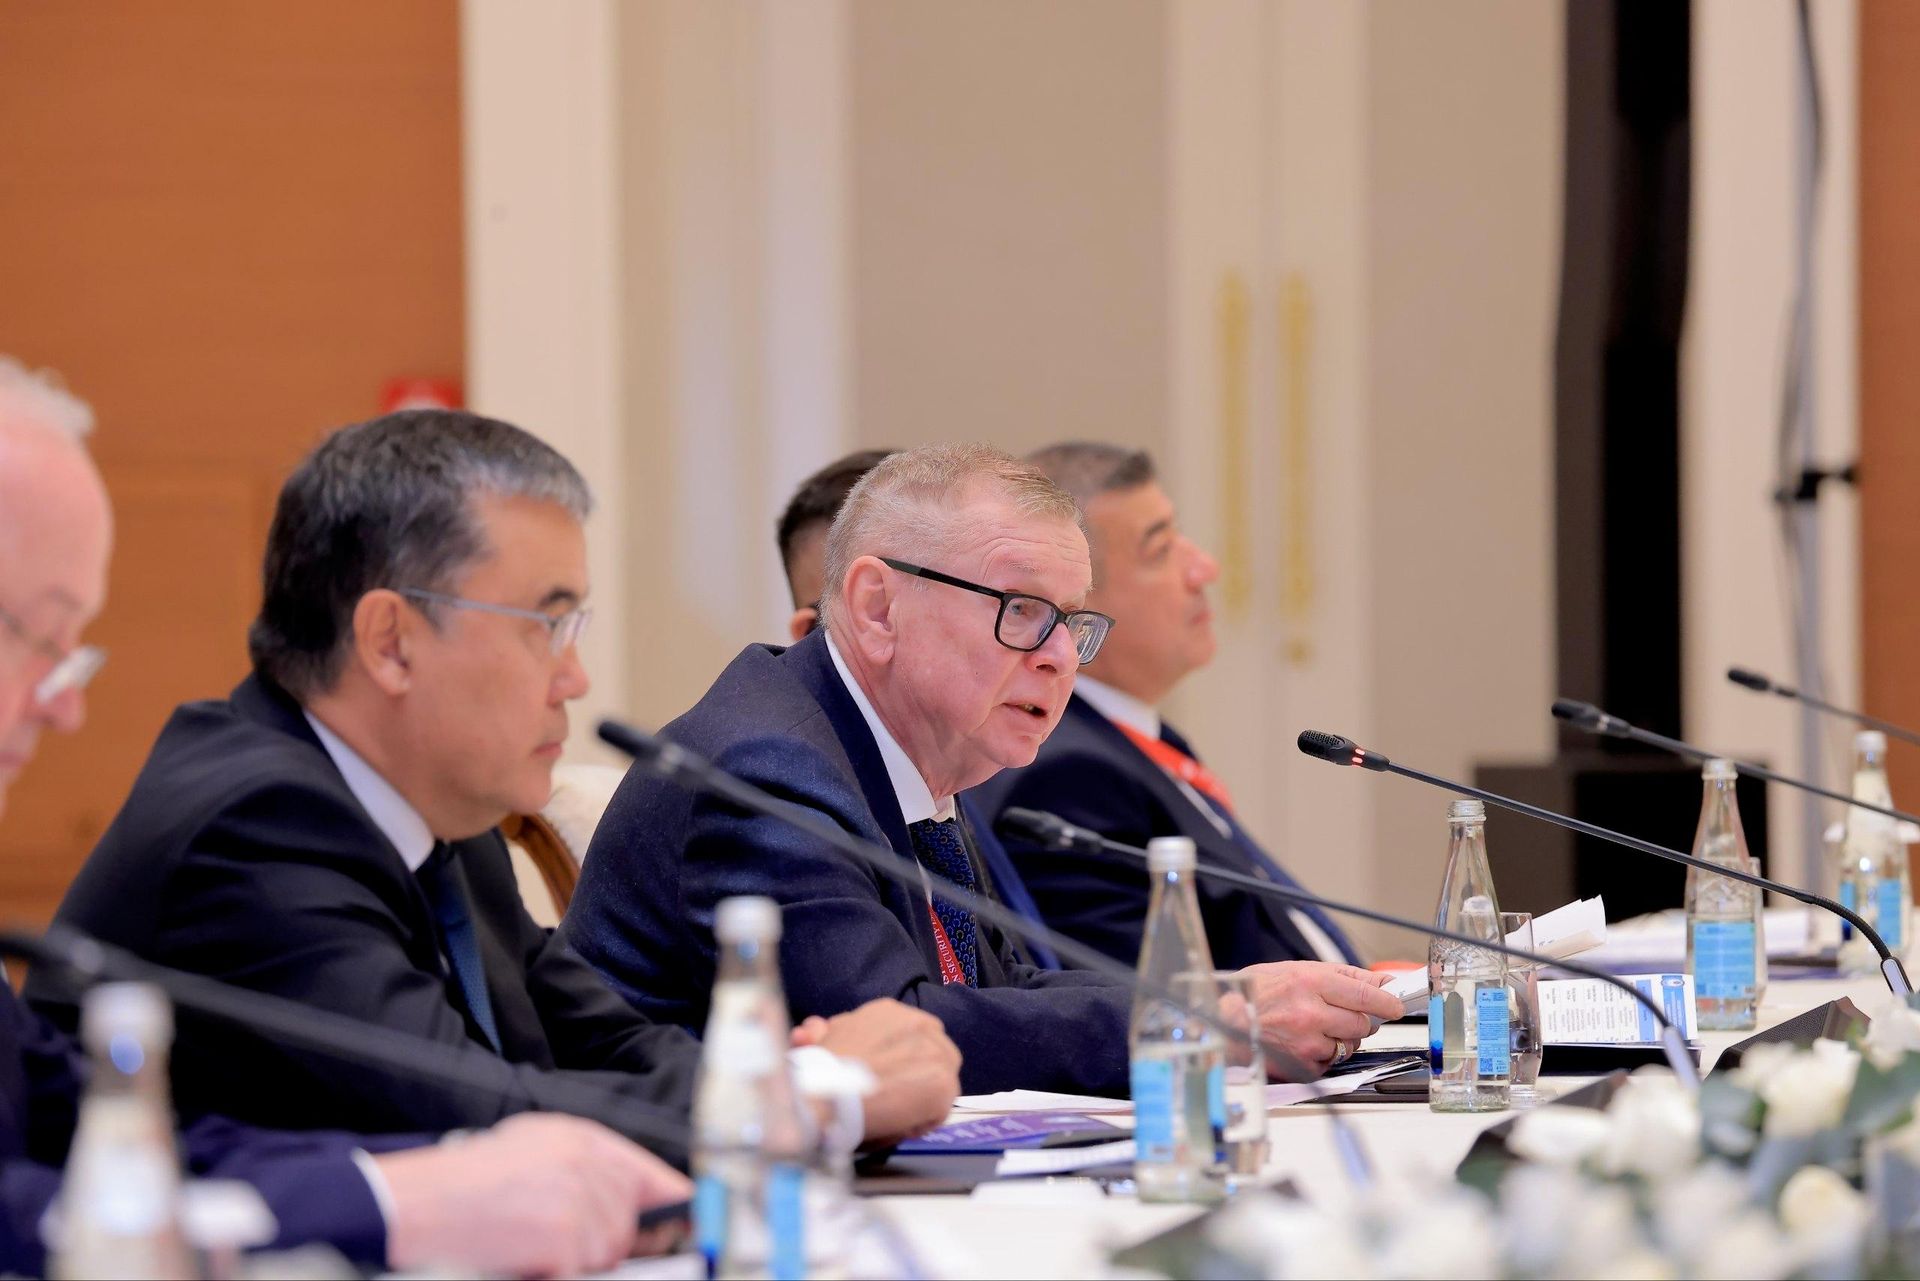
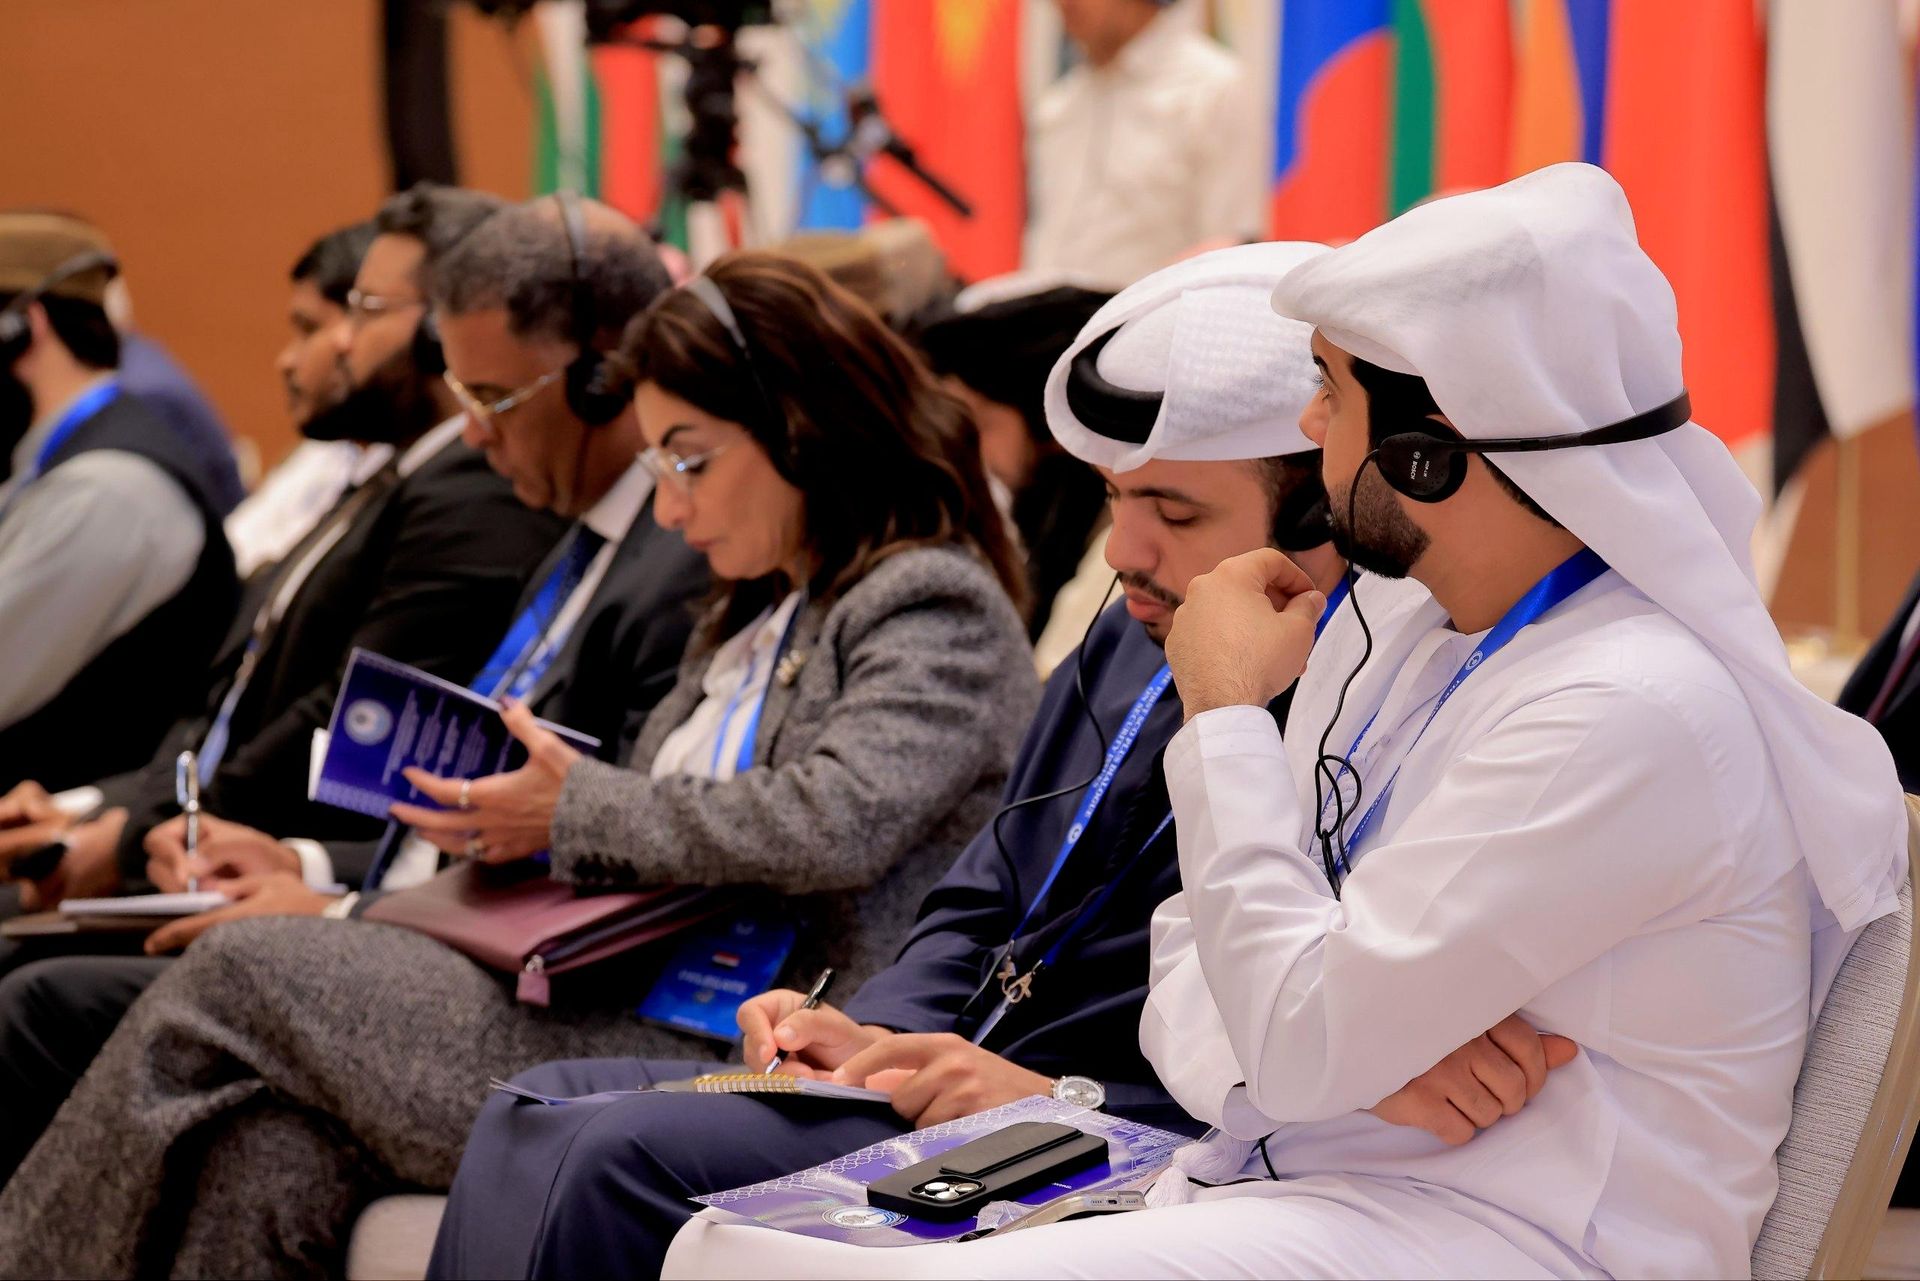
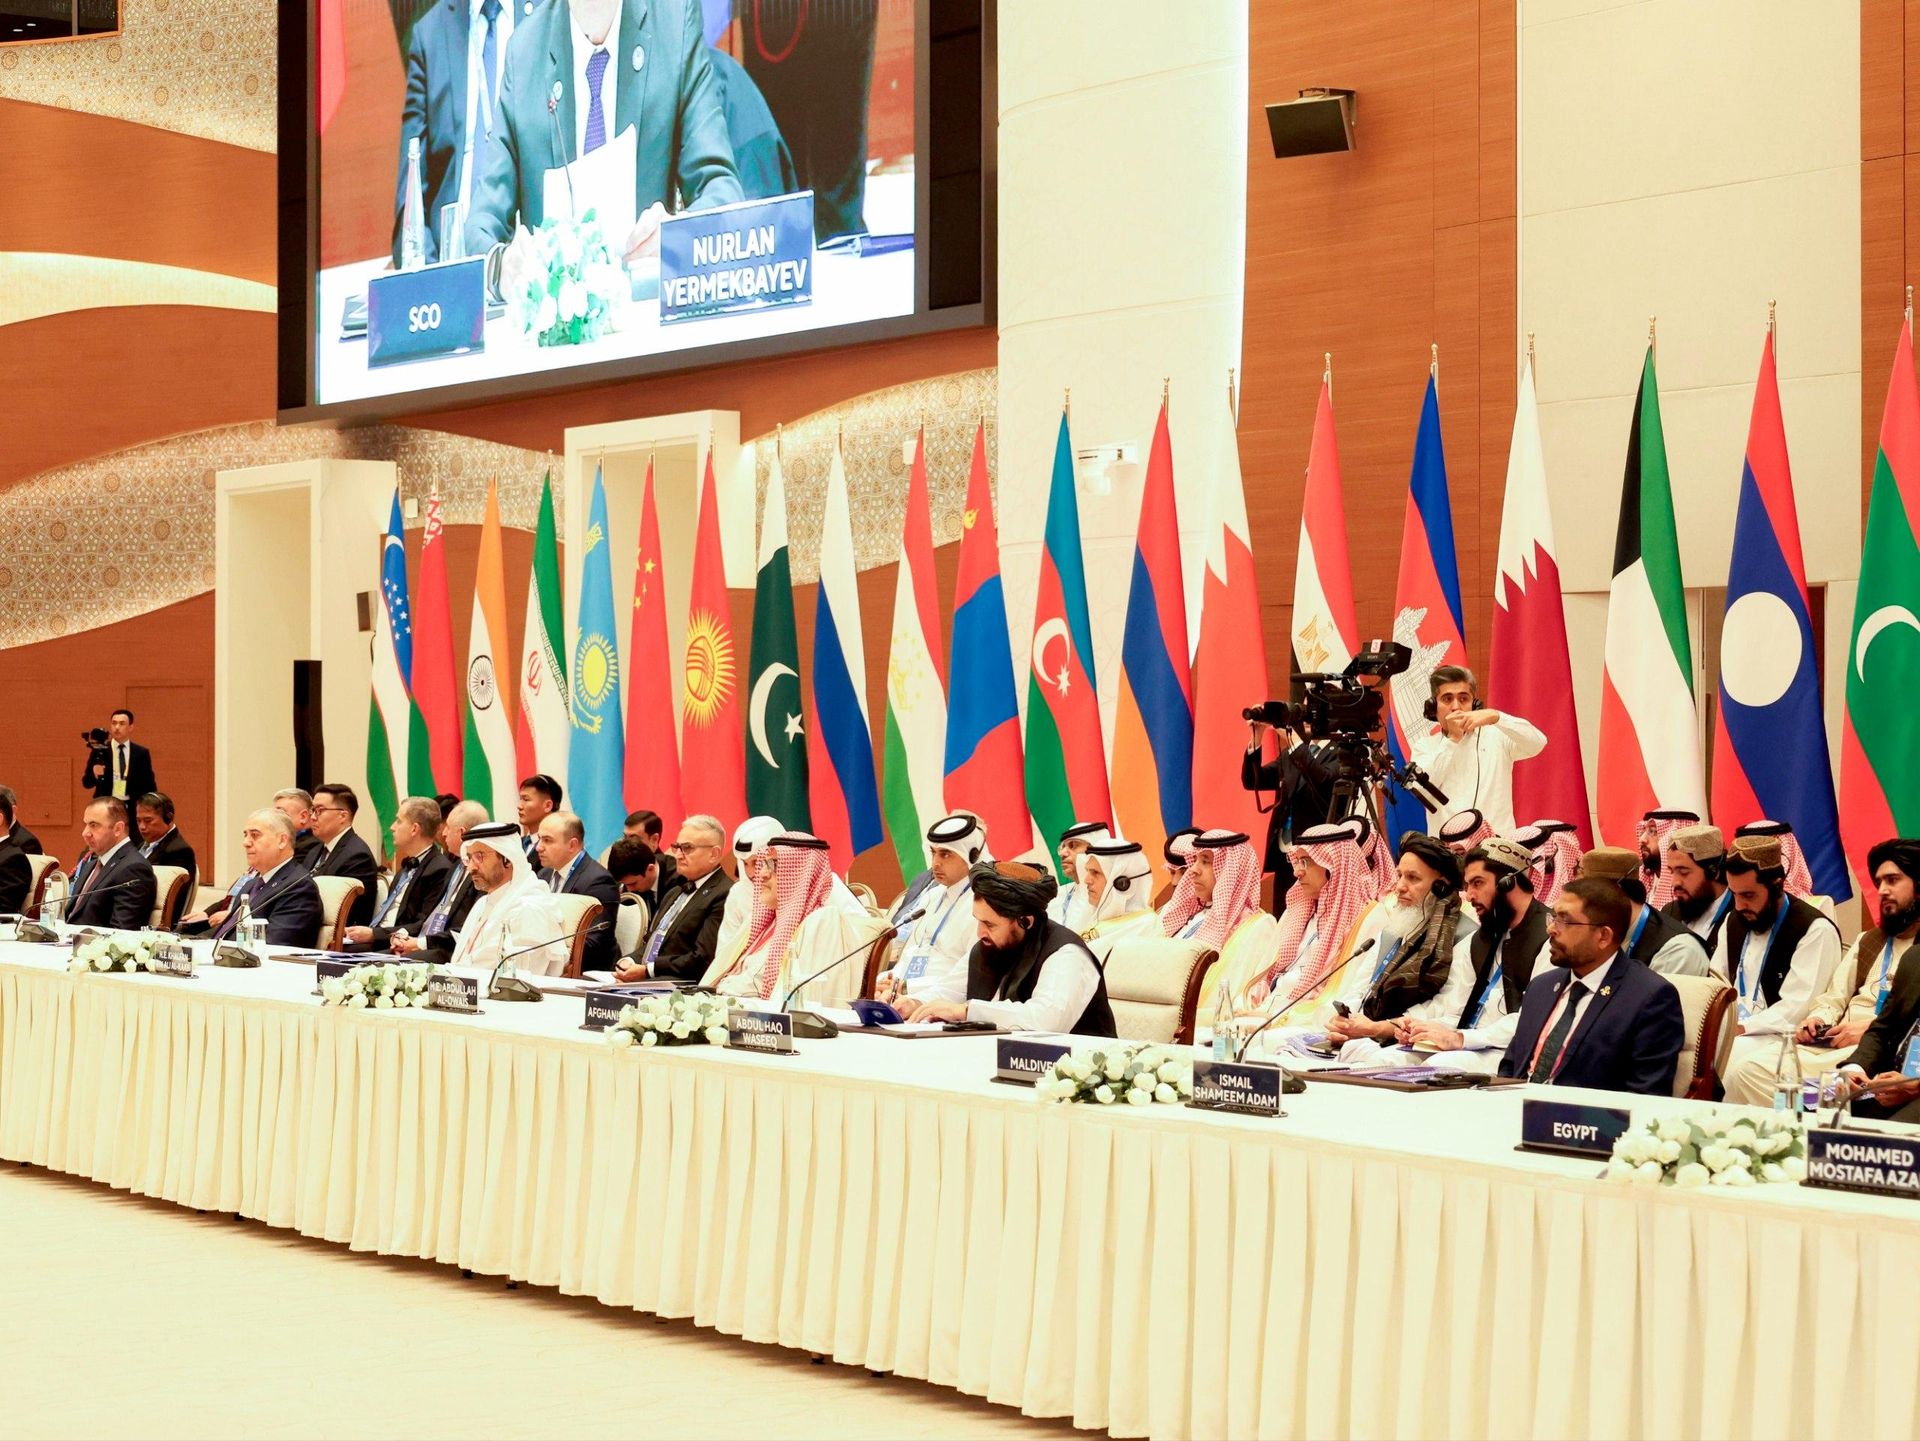
САМАРКАНД, 7 ноя — Sputnik. Масштаб встречи говорит о том, что проблема давно вышла за рамки отдельных государств. В мероприятии приняли участие более 180 представителей специальных служб стран — членов ШОС, государств-наблюдателей и партнеров по диалогу. Всего Самарканд принял 33 делегации из 24 государств, а также представителей пяти международных организаций.
Участники обсуждали не только существующие угрозы, но и то, насколько быстро меняются методы террористической деятельности. Если раньше главными инструментами распространения радикальных идей были традиционные каналы пропаганды и личные контакты, то сегодня все большую роль играют социальные сети, цифровые платформы, искусственный интеллект и трансграничные коммуникации.
Участники обсуждали не только существующие угрозы, но и то, насколько быстро меняются методы террористической деятельности. Если раньше главными инструментами распространения радикальных идей были традиционные каналы пропаганды и личные контакты, то сегодня все большую роль играют социальные сети, цифровые платформы, искусственный интеллект и трансграничные коммуникации.
В Самарканде встретились спецслужбы стран ШОС
© Sputnik
Цифровой прогресс открывает новые возможности, но создает и риски
В обращении Шавката Мирзиёева к участникам Диалога была подчеркнута необходимость обеспечения информационной безопасности, защиты критической инфраструктуры и повышения устойчивости государств к новым формам деструктивного воздействия.
Главный посыл заключается в том, что цифровая трансформация не может рассматриваться исключительно как технологический или экономический процесс. Она непосредственно затрагивает безопасность граждан, государств и общества в целом.
Особенно сложной становится ситуация, когда технологии, созданные для упрощения повседневной жизни, используются для манипулирования общественным сознанием, распространения экстремистских материалов и вовлечения людей в противоправную деятельность.
Именно поэтому борьба с терроризмом сегодня требует не только традиционных методов работы правоохранительных органов, но и новых знаний, технологических решений и согласованных международных действий.
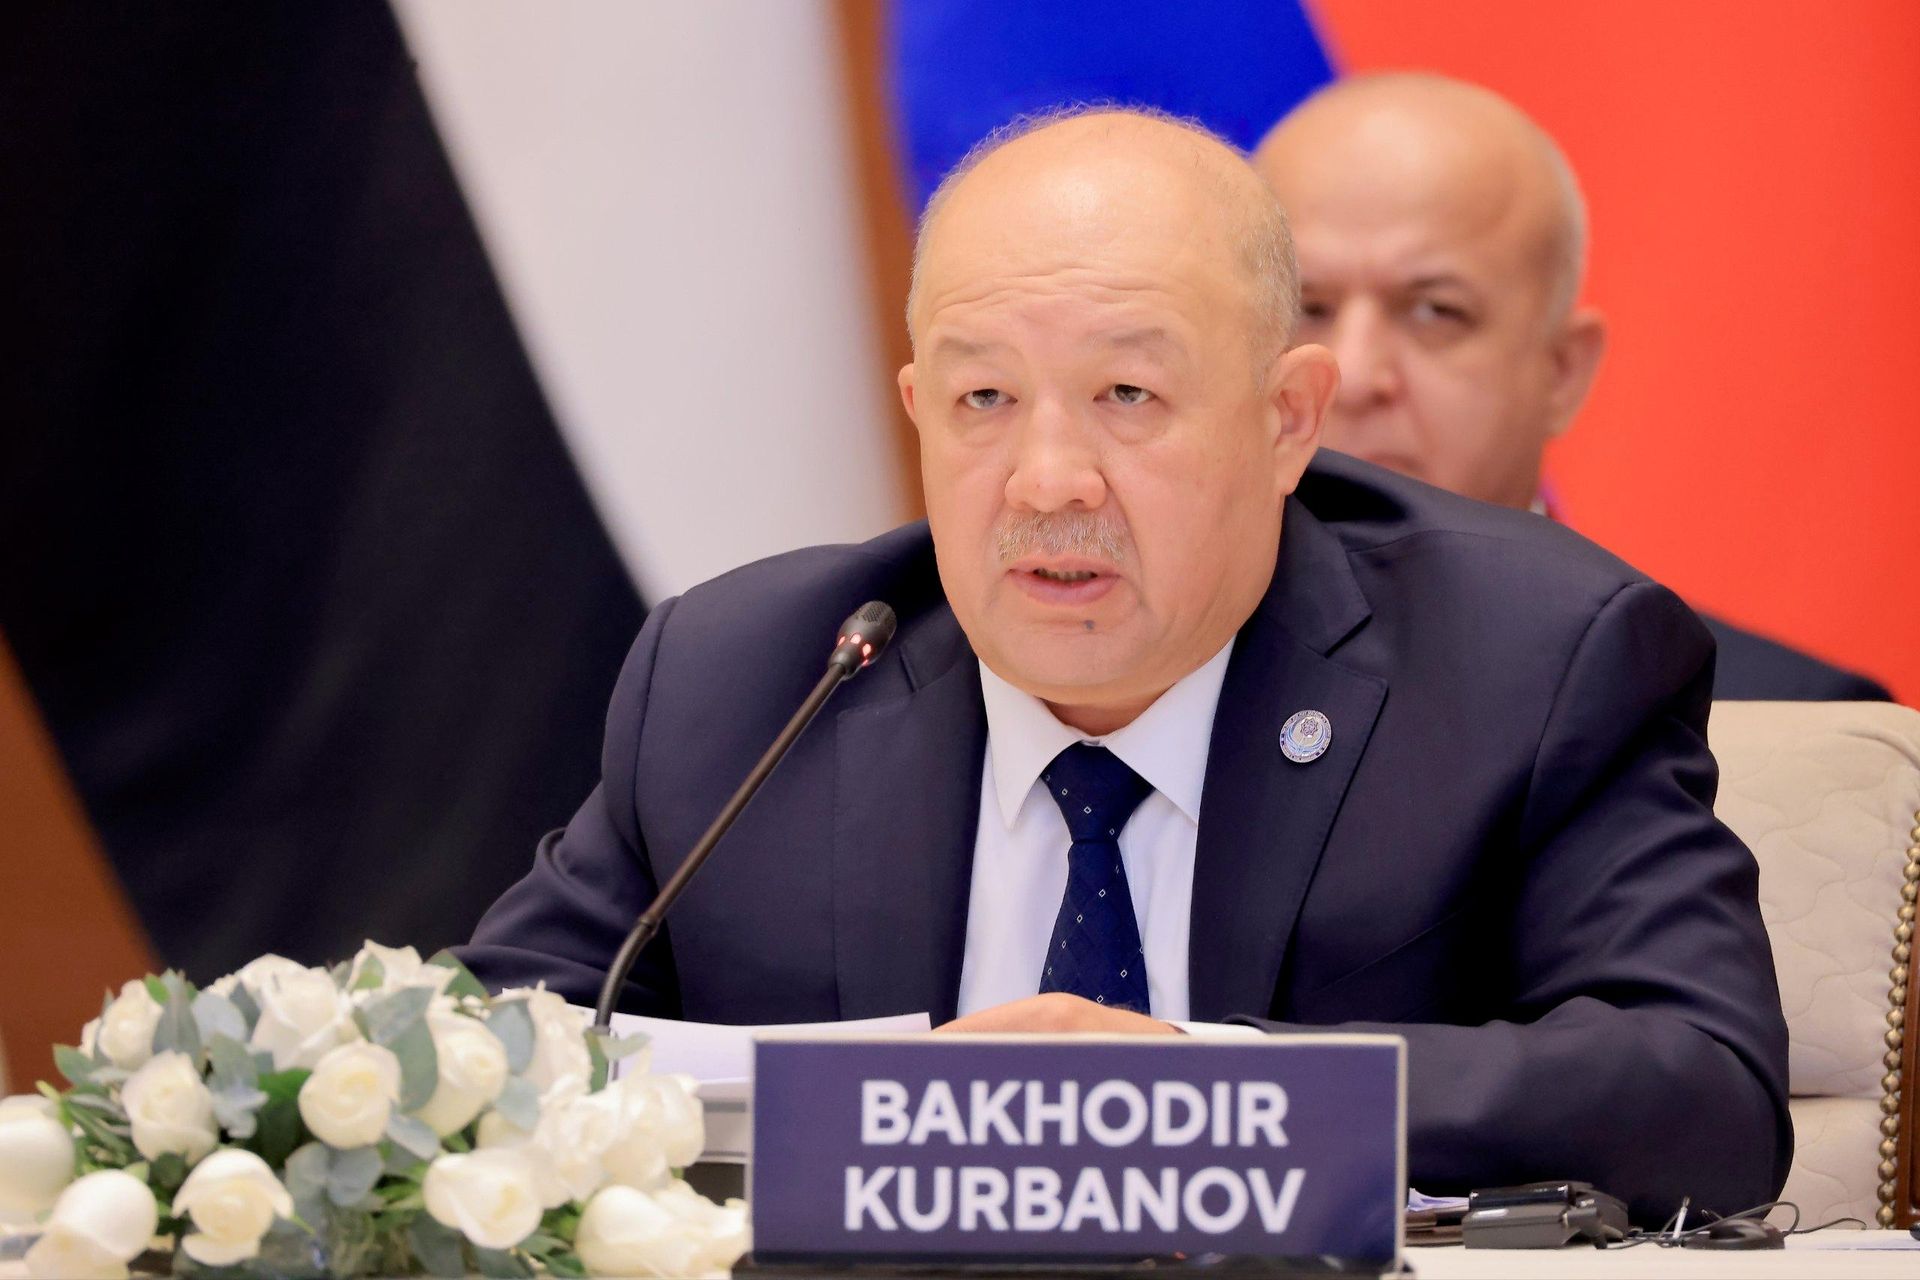
Одним из наиболее конкретных выступлений стало заявление главы Службы государственной безопасности Узбекистана Баходира Курбанова. Он привел данные, демонстрирующие масштабы распространения деструктивного контента в интернете.
По его словам, в 2026 году СГБ Узбекистана выявила более 49 тысяч интернет-ресурсов экстремистского и террористического характера. Это на 14% больше показателя 2025 года, когда было обнаружено около 43 тысяч подобных источников.
В обращении Шавката Мирзиёева к участникам Диалога была подчеркнута необходимость обеспечения информационной безопасности, защиты критической инфраструктуры и повышения устойчивости государств к новым формам деструктивного воздействия.
Главный посыл заключается в том, что цифровая трансформация не может рассматриваться исключительно как технологический или экономический процесс. Она непосредственно затрагивает безопасность граждан, государств и общества в целом.
Особенно сложной становится ситуация, когда технологии, созданные для упрощения повседневной жизни, используются для манипулирования общественным сознанием, распространения экстремистских материалов и вовлечения людей в противоправную деятельность.
Именно поэтому борьба с терроризмом сегодня требует не только традиционных методов работы правоохранительных органов, но и новых знаний, технологических решений и согласованных международных действий.
Одним из наиболее конкретных выступлений стало заявление главы Службы государственной безопасности Узбекистана Баходира Курбанова. Он привел данные, демонстрирующие масштабы распространения деструктивного контента в интернете.
По его словам, в 2026 году СГБ Узбекистана выявила более 49 тысяч интернет-ресурсов экстремистского и террористического характера. Это на 14% больше показателя 2025 года, когда было обнаружено около 43 тысяч подобных источников.
В Самарканде встретились спецслужбы стран ШОС
© Sputnik
Как отметил глава СГБ, повышенное внимание необходимо уделять защите несовершеннолетних от деструктивного информационного воздействия. В качестве одной из возможных превентивных мер он обозначил ограничение доступа детей к социальным сетям.
В своем выступлении Баходир Курбанов предложил ряд практических инициатив, которые могли бы стать основой дальнейшего сотрудничества государств в рамках ШОС.
Первое направление — создание специального механизма обмена передовыми практиками предотвращения онлайн-радикализации. Такая площадка позволила бы систематизировать национальный опыт, обмениваться результатами профилактической работы и развивать взаимодействие государственных органов, научного сообщества, гражданского общества и технологических компаний.
Второе направление связано с образовательной работой. Речь идет о разработке цифровых программ, направленных на повышение медиаграмотности и формирование устойчивости молодежи к экстремистской пропаганде. При этом материалы должны учитывать языковые и культурные особенности разных стран.
Отдельно была отмечена необходимость подготовки научно обоснованных информационных материалов, которые доступно объясняли бы истинные религиозные ценности и противодействовали попыткам их искажения в радикальных целях.
Третье направление — расширение взаимодействия компетентных органов с администрациями международных цифровых платформ.
В своем выступлении Баходир Курбанов предложил ряд практических инициатив, которые могли бы стать основой дальнейшего сотрудничества государств в рамках ШОС.
Первое направление — создание специального механизма обмена передовыми практиками предотвращения онлайн-радикализации. Такая площадка позволила бы систематизировать национальный опыт, обмениваться результатами профилактической работы и развивать взаимодействие государственных органов, научного сообщества, гражданского общества и технологических компаний.
Второе направление связано с образовательной работой. Речь идет о разработке цифровых программ, направленных на повышение медиаграмотности и формирование устойчивости молодежи к экстремистской пропаганде. При этом материалы должны учитывать языковые и культурные особенности разных стран.
Отдельно была отмечена необходимость подготовки научно обоснованных информационных материалов, которые доступно объясняли бы истинные религиозные ценности и противодействовали попыткам их искажения в радикальных целях.
Третье направление — расширение взаимодействия компетентных органов с администрациями международных цифровых платформ.
В Самарканде встретились спецслужбы стран ШОС
© Sputnik
Сегодня крупные технологические компании располагают инструментами, позволяющими выявлять опасный контент, обнаруживать скоординированную активность и ограничивать распространение материалов террористического характера. Однако эффективность такого взаимодействия зависит от согласованных процедур, национального законодательства и скорости реагирования на запросы государственных органов.
Узбекистан, по словам Курбанова, развивает международное государственно-частное партнерство в этой сфере. В качестве примера он привел мероприятие, состоявшееся в Ташкенте в августе 2026 года при содействии профильных структур ООН и Интерпола. Оно было посвящено сотрудничеству государственных органов и частного сектора в противодействии использованию новых технологий в террористических целях.
Также ведется взаимодействие с международными профильными центрами, в том числе с саудовским Международным центром по борьбе с экстремистской идеологией.
Четвертое направление — предотвращение использования искусственного интеллекта в террористических целях.
Генеративные технологии уже способны создавать большие объемы текстового, аудио- и видеоконтента. В руках злоумышленников подобные возможности могут использоваться для автоматизации пропаганды, распространения манипулятивных материалов и психологического воздействия.
Вместе с тем искусственный интеллект может стать важным инструментом защиты: помогать выявлять скоординированные информационные кампании, обнаруживать признаки подделки медиаматериалов и повышать эффективность аналитической работы.
Пятое направление фактически объединяет предыдущие инициативы: развитие международного технологического сотрудничества в сфере противодействия кибертерроризму, обмен проверенными инструментами выявления синтетического контента, информацией о новых угрозах и подготовкой специалистов.
При этом Баходир Курбанов подчеркнул, что применение искусственного интеллекта в интересах безопасности должно сопровождаться четкими правовыми и этическими гарантиями.
Евгений Сысоев: терроризм становится трансграничной цифровой системой
Узбекистан, по словам Курбанова, развивает международное государственно-частное партнерство в этой сфере. В качестве примера он привел мероприятие, состоявшееся в Ташкенте в августе 2026 года при содействии профильных структур ООН и Интерпола. Оно было посвящено сотрудничеству государственных органов и частного сектора в противодействии использованию новых технологий в террористических целях.
Также ведется взаимодействие с международными профильными центрами, в том числе с саудовским Международным центром по борьбе с экстремистской идеологией.
Четвертое направление — предотвращение использования искусственного интеллекта в террористических целях.
Генеративные технологии уже способны создавать большие объемы текстового, аудио- и видеоконтента. В руках злоумышленников подобные возможности могут использоваться для автоматизации пропаганды, распространения манипулятивных материалов и психологического воздействия.
Вместе с тем искусственный интеллект может стать важным инструментом защиты: помогать выявлять скоординированные информационные кампании, обнаруживать признаки подделки медиаматериалов и повышать эффективность аналитической работы.
Пятое направление фактически объединяет предыдущие инициативы: развитие международного технологического сотрудничества в сфере противодействия кибертерроризму, обмен проверенными инструментами выявления синтетического контента, информацией о новых угрозах и подготовкой специалистов.
При этом Баходир Курбанов подчеркнул, что применение искусственного интеллекта в интересах безопасности должно сопровождаться четкими правовыми и этическими гарантиями.
Евгений Сысоев: терроризм становится трансграничной цифровой системой
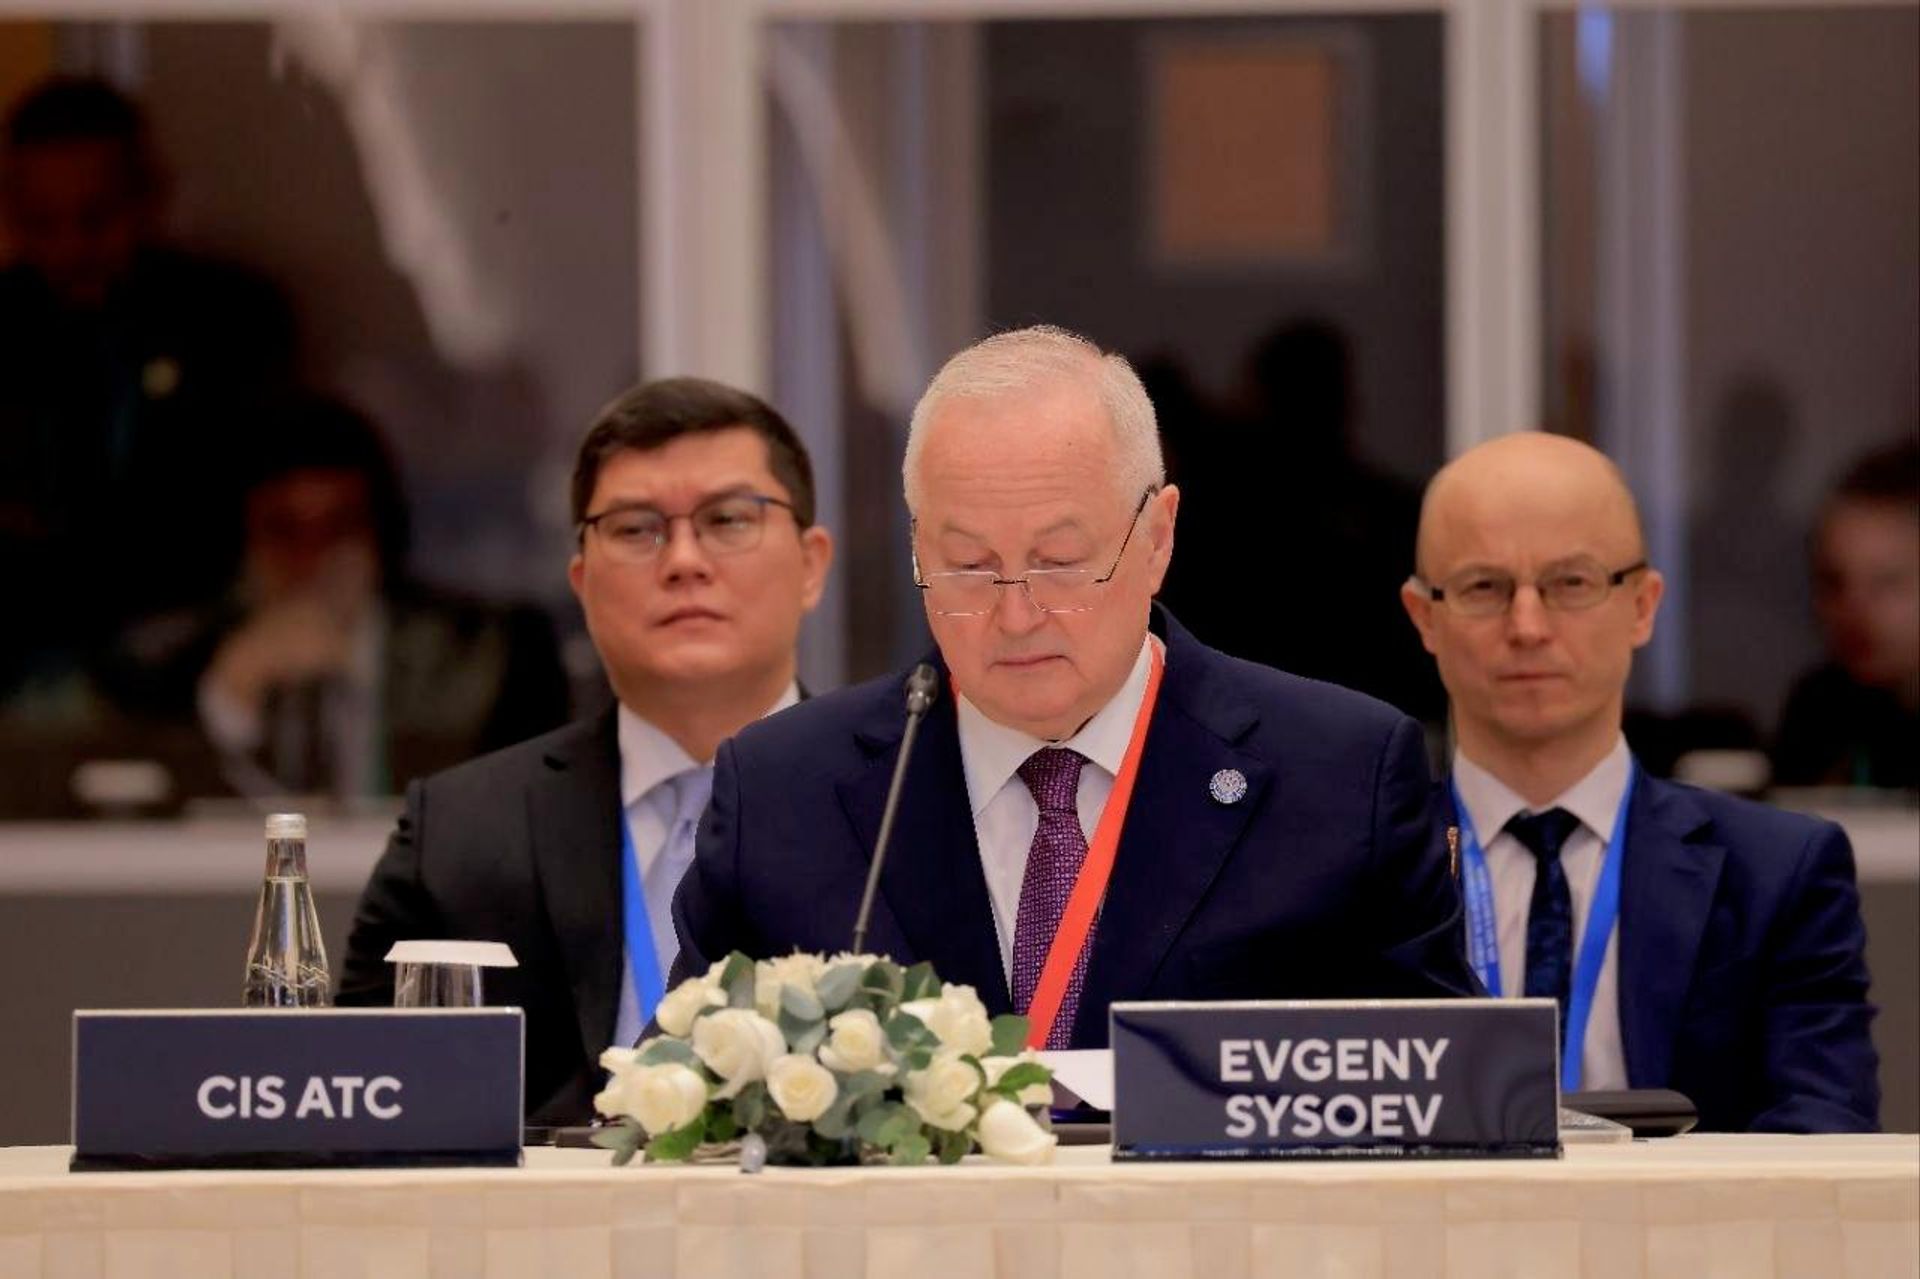
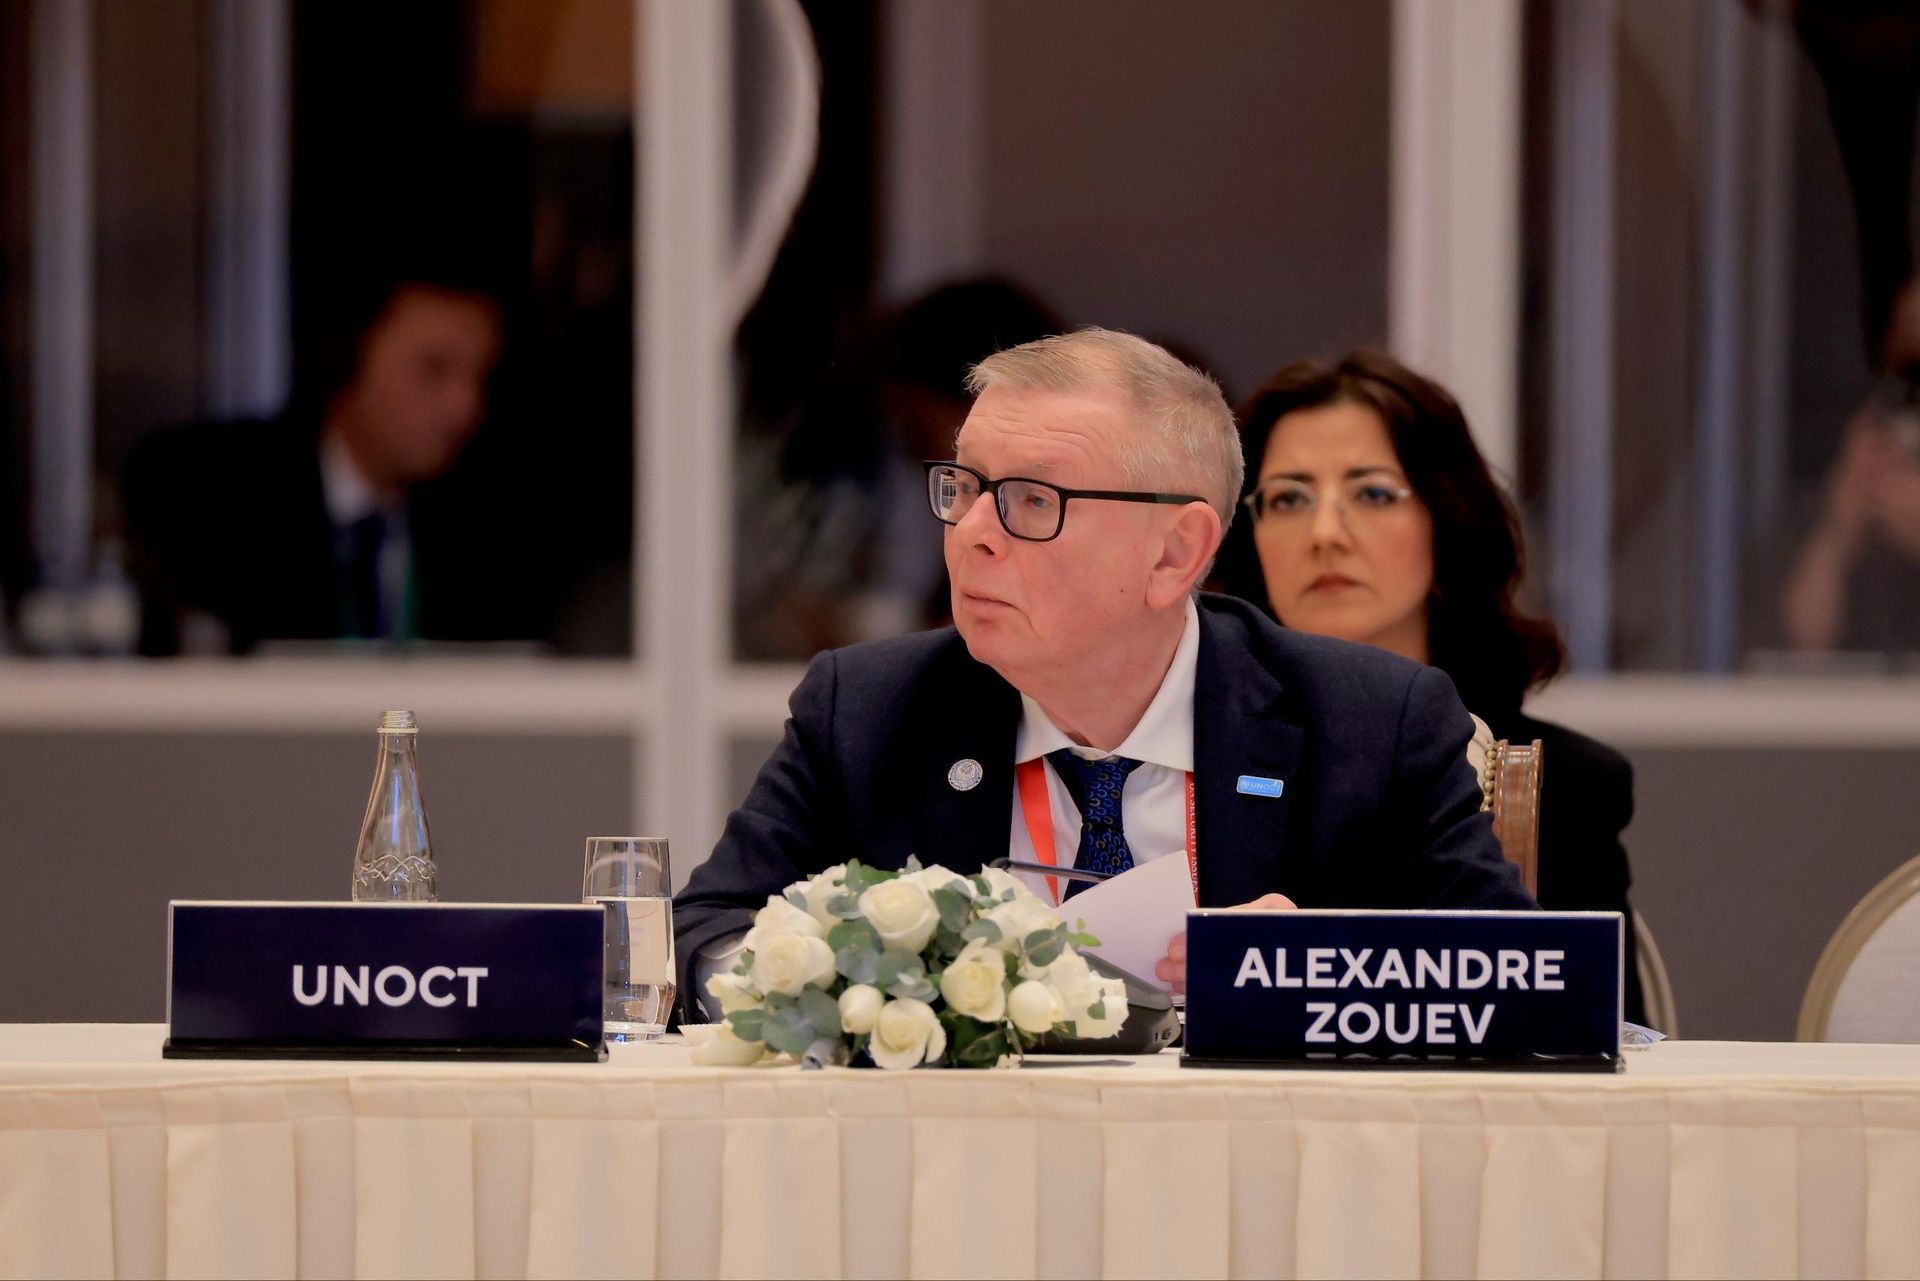
Еще более широкую картину современных угроз представил руководитель Антитеррористического центра государств участников СНГ Евгений Сысоев.
В Самарканде встретились спецслужбы стран ШОС
© Sputnik
В своем выступлении он обратил внимание на то, что цифровизация изменила не только способы распространения экстремистской идеологии, но и саму организацию преступной деятельности.
По его оценке, сегодня преступные сети используют целый комплекс цифровых инструментов: IP-телефонию, подмену телефонных номеров, нелегальные коммуникационные шлюзы и технологии клонирования голоса.
Особую опасность представляют мошеннические схемы, в которых психологическое давление сочетается с технологиями искусственного интеллекта.
Сысоев рассказал о случаях, когда злоумышленники используют голосовые копии родственников или сотрудников силовых структур, чтобы обмануть человека, лишить его сбережений, а затем подвергнуть дополнительному давлению и вовлечь в противоправные действия.
Здесь возникает принципиально новая проблема: человек, первоначально ставший жертвой мошенничества, при определенных обстоятельствах может оказаться втянутым в преступную деятельность под воздействием шантажа, угроз и психологических манипуляций.
Это еще раз показывает, почему профилактика должна начинаться задолго до совершения преступления. Важно не только выявлять организаторов, но и своевременно помогать людям, которые подвергаются цифровому обману и психологическому воздействию.
Особую опасность представляют мошеннические схемы, в которых психологическое давление сочетается с технологиями искусственного интеллекта.
Сысоев рассказал о случаях, когда злоумышленники используют голосовые копии родственников или сотрудников силовых структур, чтобы обмануть человека, лишить его сбережений, а затем подвергнуть дополнительному давлению и вовлечь в противоправные действия.
Здесь возникает принципиально новая проблема: человек, первоначально ставший жертвой мошенничества, при определенных обстоятельствах может оказаться втянутым в преступную деятельность под воздействием шантажа, угроз и психологических манипуляций.
Это еще раз показывает, почему профилактика должна начинаться задолго до совершения преступления. Важно не только выявлять организаторов, но и своевременно помогать людям, которые подвергаются цифровому обману и психологическому воздействию.
В Самарканде встретились спецслужбы стран ШОС
© Sputnik
Новая зона уязвимости
Отдельный блок выступления Евгения Сысоева был посвящен использованию больших массивов персональной информации.
Он отметил, что преступные структуры объединяют сведения из различных утекших баз данных — банковских, медицинских, операторов связи и служб доставки. В сочетании с другими цифровыми инструментами это создает дополнительные риски для частной жизни и безопасности граждан.
Проблема заключается не только в самом факте утечки информации. Опасность возрастает, когда разрозненные сведения объединяются и анализируются с помощью алгоритмов искусственного интеллекта.
В результате персональные данные могут использоваться для более точечного мошенничества, психологического давления и незаконного наблюдения.
Поэтому защита персональной информации становится частью общей системы национальной безопасности. Это касается не только государственных структур, но и банков, операторов связи, медицинских учреждений, интернет-сервисов и каждого пользователя.
Чем больше повседневных процессов переходит в цифровую среду, тем выше значение надежной защиты данных.
Еще одной темой выступления стали беспилотные системы и их развитие.
Отдельный блок выступления Евгения Сысоева был посвящен использованию больших массивов персональной информации.
Он отметил, что преступные структуры объединяют сведения из различных утекших баз данных — банковских, медицинских, операторов связи и служб доставки. В сочетании с другими цифровыми инструментами это создает дополнительные риски для частной жизни и безопасности граждан.
Проблема заключается не только в самом факте утечки информации. Опасность возрастает, когда разрозненные сведения объединяются и анализируются с помощью алгоритмов искусственного интеллекта.
В результате персональные данные могут использоваться для более точечного мошенничества, психологического давления и незаконного наблюдения.
Поэтому защита персональной информации становится частью общей системы национальной безопасности. Это касается не только государственных структур, но и банков, операторов связи, медицинских учреждений, интернет-сервисов и каждого пользователя.
Чем больше повседневных процессов переходит в цифровую среду, тем выше значение надежной защиты данных.
Еще одной темой выступления стали беспилотные системы и их развитие.
Сысоев отметил, что современные беспилотные технологии существенно отличаются от тех решений, которые использовались еще несколько лет назад. Их применение становится более разнообразным, а интеграция с системами автоматического распознавания и искусственным интеллектом создает дополнительные вызовы для защиты объектов инфраструктуры.
Особую обеспокоенность вызывают потенциальные риски для энергетики, транспорта и других стратегически важных объектов.
Параллельно меняется и характер киберугроз. Если раньше многие атаки требовали значительного участия человека, то сегодня автоматизированные инструменты позволяют злоумышленникам масштабировать вредоносную активность и быстрее адаптироваться к защитным системам.
Это означает, что кибербезопасность больше не может быть исключительно технической задачей отдельных IT-подразделений. Она становится постоянной составляющей управления государством и обеспечения устойчивости экономики.
Евгений Сысоев также обратил внимание на изменение финансовых механизмов преступных сетей.
По его словам, цифровые активы и новые финансовые инструменты создают дополнительные сложности для отслеживания денежных потоков, которые могут использоваться для финансирования противоправной деятельности.
В частности, он упомянул криптовалюты, стейблкоины и различные цифровые финансовые сервисы.
Отдельная проблема — вовлечение граждан в так называемое дропперство. Речь идет о передаче или предоставлении банковских карт и счетов третьим лицам для проведения сомнительных финансовых операций.
Особенно уязвимой категорией в этом отношении остантся молодежь, которой могут предлагать легкий заработок за использование банковской карты или проведение переводов.
Особую обеспокоенность вызывают потенциальные риски для энергетики, транспорта и других стратегически важных объектов.
Параллельно меняется и характер киберугроз. Если раньше многие атаки требовали значительного участия человека, то сегодня автоматизированные инструменты позволяют злоумышленникам масштабировать вредоносную активность и быстрее адаптироваться к защитным системам.
Это означает, что кибербезопасность больше не может быть исключительно технической задачей отдельных IT-подразделений. Она становится постоянной составляющей управления государством и обеспечения устойчивости экономики.
Евгений Сысоев также обратил внимание на изменение финансовых механизмов преступных сетей.
По его словам, цифровые активы и новые финансовые инструменты создают дополнительные сложности для отслеживания денежных потоков, которые могут использоваться для финансирования противоправной деятельности.
В частности, он упомянул криптовалюты, стейблкоины и различные цифровые финансовые сервисы.
Отдельная проблема — вовлечение граждан в так называемое дропперство. Речь идет о передаче или предоставлении банковских карт и счетов третьим лицам для проведения сомнительных финансовых операций.
Особенно уязвимой категорией в этом отношении остантся молодежь, которой могут предлагать легкий заработок за использование банковской карты или проведение переводов.
В Самарканде встретились спецслужбы стран ШОС
© Sputnik
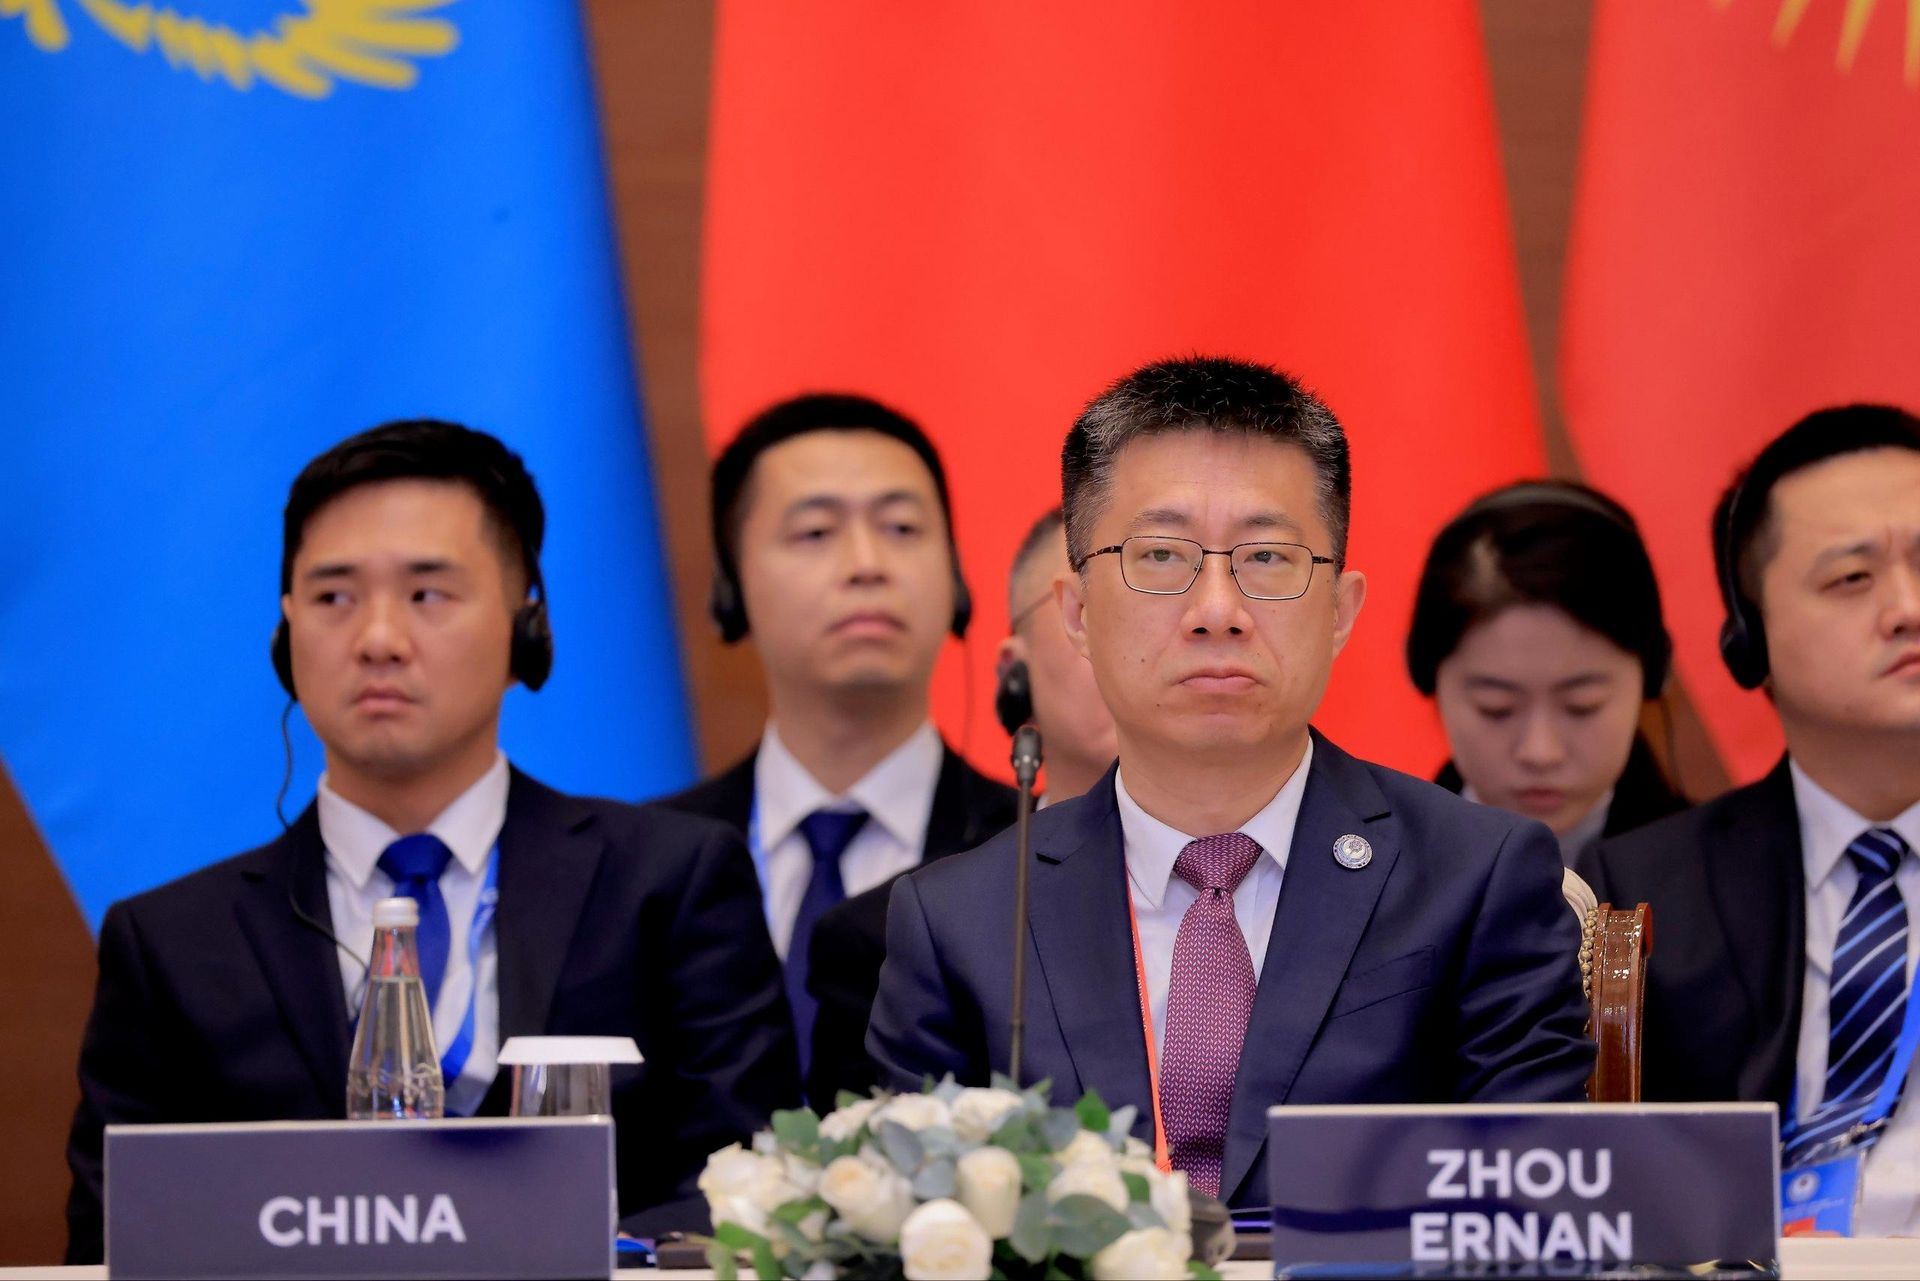
Одним из центральных тезисов выступления руководителя Антитеррористического центра СНГ стала концепция так называемого "терроризма как услуги".
Смысл этой модели заключается в том, что преступная деятельность может организовываться без единой устойчивой структуры и постоянного личного взаимодействия всех ее участников.
Отдельные исполнители и посредники могут находиться в разных странах, использовать цифровые платформы и выполнять конкретные задачи, не имея полного представления обо всей преступной схеме.
В такой ситуации традиционные представления о террористической организации как о единой подпольной группе уже не всегда отражают реальную картину.
Второй фактор, выделенный Сысоевым, ускорение процессов онлайн-радикализации. Интернет позволяет распространять идеологические материалы практически мгновенно, а алгоритмы рекомендаций и персонализированный контент могут создавать условия для длительного воздействия на отдельных пользователей.
Третий фактор — трансграничный характер цифровых преступлений. Серверы, коммуникационные платформы, финансовые сервисы и участники преступных сетей могут находиться в разных юрисдикциях.
Именно здесь международные площадки, такие как ШОС и СНГ, приобретают особое практическое значение.
В своем выступлении Евгений Сысоев обозначил несколько направлений развития системы противодействия новым угрозам.
Смысл этой модели заключается в том, что преступная деятельность может организовываться без единой устойчивой структуры и постоянного личного взаимодействия всех ее участников.
Отдельные исполнители и посредники могут находиться в разных странах, использовать цифровые платформы и выполнять конкретные задачи, не имея полного представления обо всей преступной схеме.
В такой ситуации традиционные представления о террористической организации как о единой подпольной группе уже не всегда отражают реальную картину.
Второй фактор, выделенный Сысоевым, ускорение процессов онлайн-радикализации. Интернет позволяет распространять идеологические материалы практически мгновенно, а алгоритмы рекомендаций и персонализированный контент могут создавать условия для длительного воздействия на отдельных пользователей.
Третий фактор — трансграничный характер цифровых преступлений. Серверы, коммуникационные платформы, финансовые сервисы и участники преступных сетей могут находиться в разных юрисдикциях.
Именно здесь международные площадки, такие как ШОС и СНГ, приобретают особое практическое значение.
В своем выступлении Евгений Сысоев обозначил несколько направлений развития системы противодействия новым угрозам.
В Самарканде встретились спецслужбы стран ШОС
© Sputnik
Среди них — совершенствование международно-правовых механизмов, развитие технических возможностей специальных служб, усиление финансовой аналитики и защита критической инфраструктуры.
Отдельное внимание было уделено Конвенции ООН против киберпреступности, принятой Генеральной Ассамблеей ООН в декабре 2024 года. Документ формирует международную правовую основу для сотрудничества государств в расследовании преступлений, связанных с использованием информационно-коммуникационных технологий.
Также Сысоев рассказал о развитии взаимодействия в рамках СНГ, ШОС, ОДКБ и БРИКС, включая обмен информацией, совместную подготовку специалистов и совершенствование подходов к регулированию искусственного интеллекта.
Важную роль в этой работе, по его мнению, должно играть развитие собственных технологических возможностей государств. Речь идет о защите критических информационных систем, подготовке квалифицированных кадров и использовании современных аналитических инструментов.
При этом технологические решения не могут заменить международное сотрудничество. Киберпространство не имеет привычных государственных границ, а значит, эффективная защита требует согласованных действий.
Не менее важными были выступления и других участников диалога.
Что предложил Самаркандский диалог
По итогам пленарного заседания главы делегаций приняли Совместное коммюнике.
В документе предложено развивать исследования влияния новых технологий на террористические угрозы, готовить обзоры эффективных профилактических практик, проводить тематические семинары и программы повышения квалификации.
Отдельное внимание было уделено Конвенции ООН против киберпреступности, принятой Генеральной Ассамблеей ООН в декабре 2024 года. Документ формирует международную правовую основу для сотрудничества государств в расследовании преступлений, связанных с использованием информационно-коммуникационных технологий.
Также Сысоев рассказал о развитии взаимодействия в рамках СНГ, ШОС, ОДКБ и БРИКС, включая обмен информацией, совместную подготовку специалистов и совершенствование подходов к регулированию искусственного интеллекта.
Важную роль в этой работе, по его мнению, должно играть развитие собственных технологических возможностей государств. Речь идет о защите критических информационных систем, подготовке квалифицированных кадров и использовании современных аналитических инструментов.
При этом технологические решения не могут заменить международное сотрудничество. Киберпространство не имеет привычных государственных границ, а значит, эффективная защита требует согласованных действий.
Не менее важными были выступления и других участников диалога.
Что предложил Самаркандский диалог
По итогам пленарного заседания главы делегаций приняли Совместное коммюнике.
В документе предложено развивать исследования влияния новых технологий на террористические угрозы, готовить обзоры эффективных профилактических практик, проводить тематические семинары и программы повышения квалификации.
В Самарканде встретились спецслужбы стран ШОС
© Sputnik
Особое значение имеет сам формат "ШОС плюс". Он позволяет привлекать к обсуждению не только государства — члены организации, но и наблюдателей, партнеров по диалогу и международные структуры.
Таким образом, площадка может стать местом обмена не только политическими заявлениями, но и конкретным профессиональным опытом.
Таким образом, площадка может стать местом обмена не только политическими заявлениями, но и конкретным профессиональным опытом.